Politici de acces
Ce sunt politicile de acces
Într-o companie cu mai mulți utilizatori, nu toți trebuie să poată umbla la aceleași înregistrări. Politicile de acces sunt stratul care spune, pentru fiecare rol și fiecare tip de document, cât de larg îi este permis unui utilizator să citească, să scrie și să șteargă: doar înregistrările proprii, ale subdiviziunii lui, sau toate.
Unde găsești: Meniu lateral → Setări → tabul Politici de acces
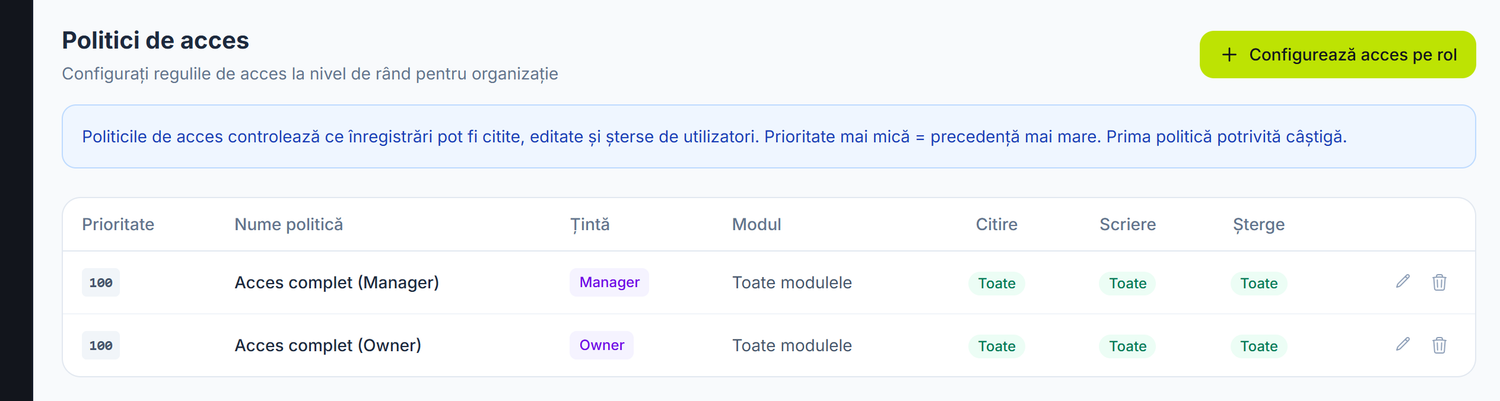
Fiecare rând e o politică: prioritatea, denumirea, rolul pe care îl vizează, modulul și cele trei raze — Citire, Scriere, Ștergere. Cele două politici din imagine sunt cele cu care pornește orice firmă nouă: Proprietarul și Managerul văd tot.
Ecranul cere permisiunea Administrare pe Conturi implicite & șabloane. Fără ea, în locul listei primești un mesaj care te trimite să ceri drepturile de la un Proprietar. Dispare atunci și butonul Configurează acces pe rol din capul ecranului, deci nu ai ce apăsa.
Cele trei straturi de control
Nu confunda politicile cu celelalte două mecanisme:
| Strat | Ce decide | Unde se configurează |
|---|---|---|
| Modulele contractate | Dacă funcționalitatea există pentru compania ta | Contract / abonament |
| Permisiunile | Dacă un utilizator poate deschide un ecran și ce nivel are pe el (Citire / Scriere / Ștergere / Administrare) | Rolul utilizatorului și drepturile acordate individual |
| Politicile de acces | Cât de largă este raza de acțiune în interiorul ecranului: proprii / subdiviziune / toate | Ecranul de față |
Politicile nu înlocuiesc permisiunile. Dacă un utilizator nu are dreptul să deschidă un ecran, nicio politică nu i-l deschide.
Anatomia unei politici
Fiecare rând din listă este o politică, cu coloanele:
| Coloană | Ce conține |
|---|---|
| Prioritate | Număr între 1 și 999 |
| Nume politică | Denumirea dată de tine; politicile inactive poartă eticheta Inactiv |
| Țintă | Cine e vizat |
| Modul | Documentul, modulul întreg sau toate modulele |
| Citire / Scriere / Ștergere | Raza permisă: Proprii, Subdiviziune sau Toate |
Coloana Țintă afișează valoarea netradusă: All Users, Owner, Manager sau Accountant. În
formularul de editare, aceeași alegere se numește Se aplică la și e scrisă pe românește —
Toți utilizatorii, Rol: Proprietar, Rol: Manager, Rol: Contabil. Când cauți un rol în listă,
caută-l în engleză.
Cele trei raze
| Rază | Ce cuprinde |
|---|---|
| Proprii | Doar înregistrările create de utilizatorul respectiv |
| Subdiviziune | Înregistrările subdiviziunii din care face parte |
| Toate | Toate înregistrările organizației |
Cum creezi o politică
Politicile nu se creează una câte una: ecranul are un singur buton, Configurează acces pe rol, care deschide o matrice. De acolo ies toate politicile deodată.
Butonul Configurează acces pe rol deschide matricea:
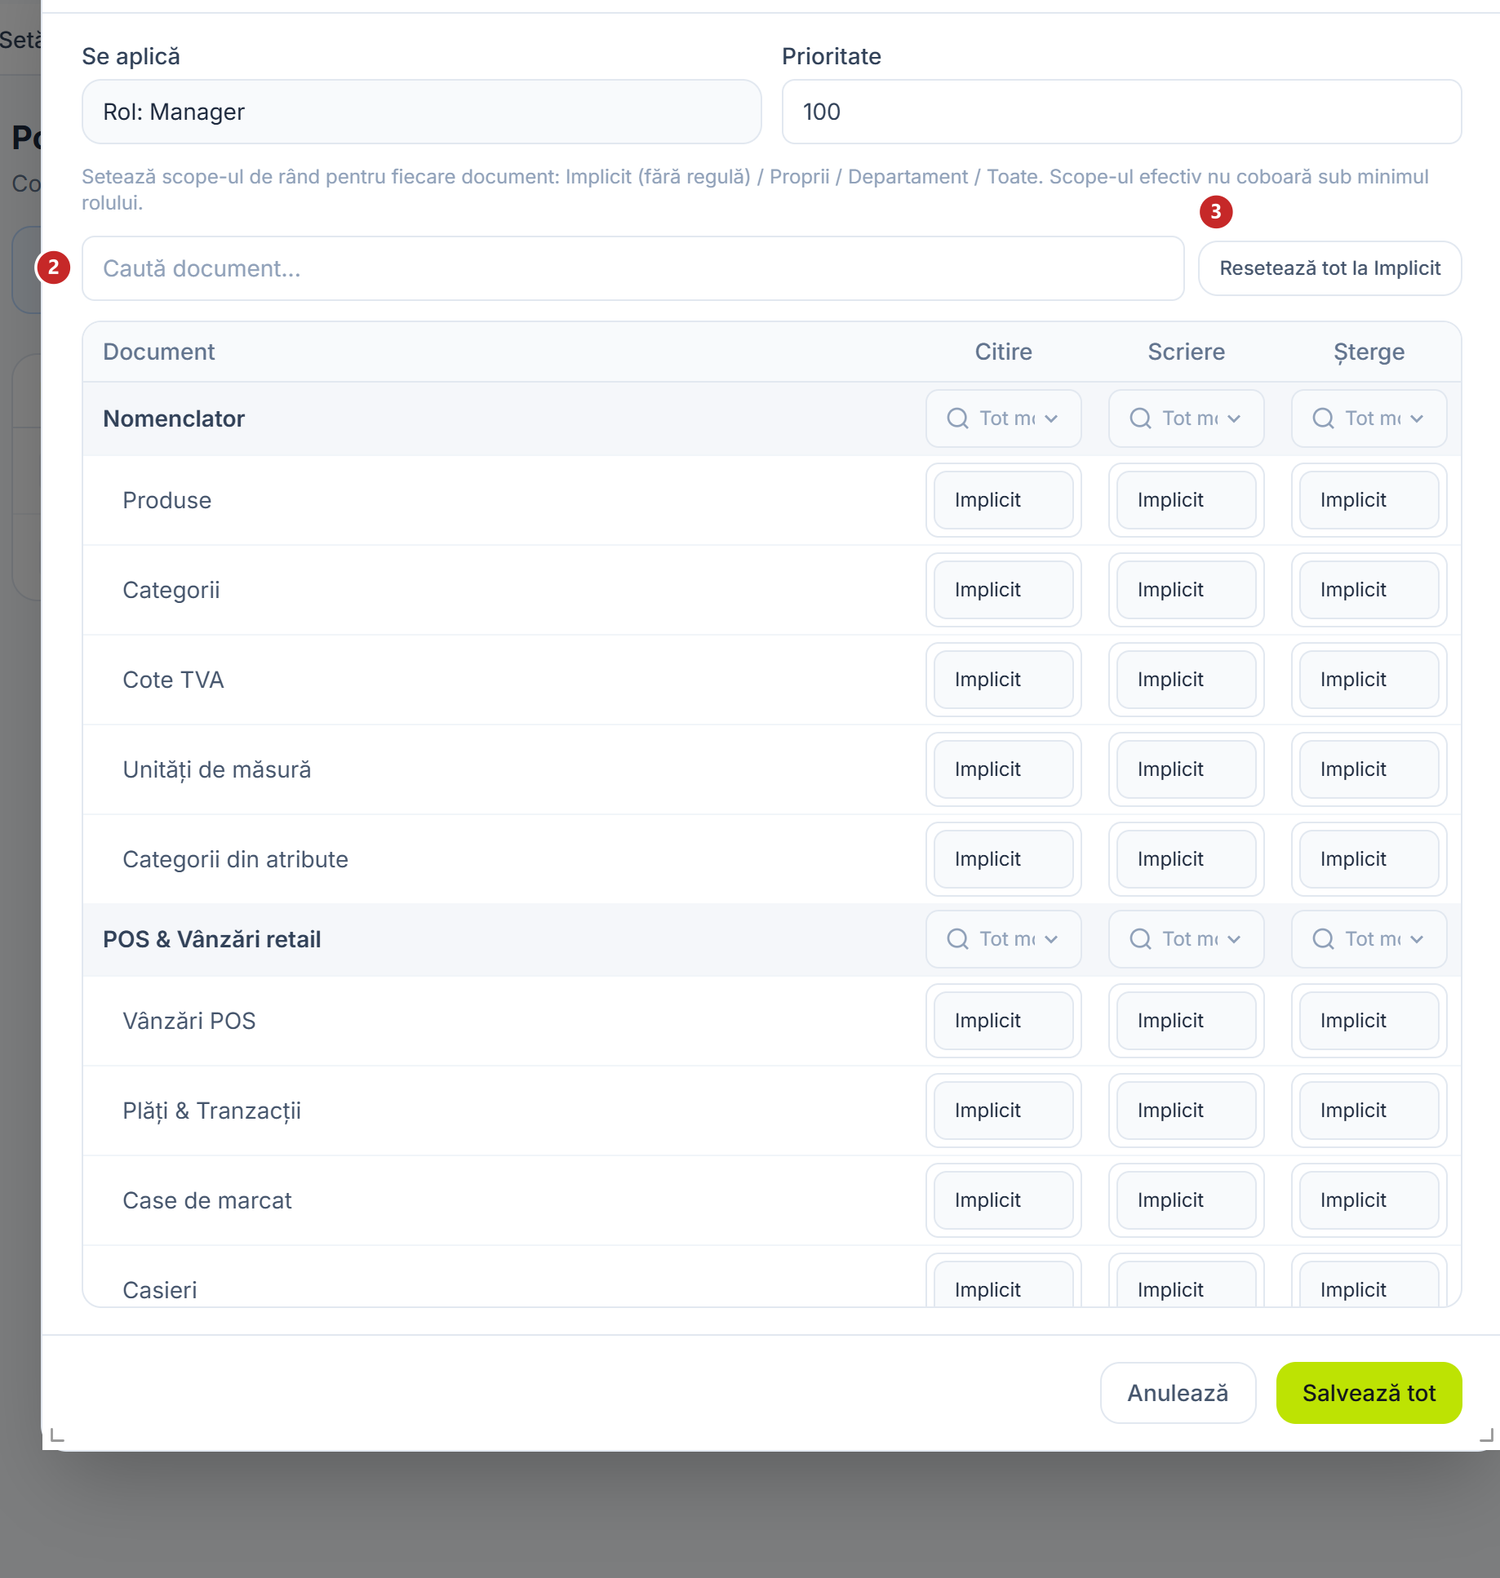
1 rolul căruia i se aplică · 2 caută documentul · 3 readuce tot la Implicit
Fiecare rând e un document, fiecare coloană una dintre cele trei raze. Implicit înseamnă „fără regulă pentru documentul ăsta" — atunci se aplică plafonul rolului. Selectorul de pe rândul unui domeniu, cel cu Tot modulul, pune aceeași rază pe toate documentele grupului deodată.
- Alegi Se aplică (ținta) și Prioritatea
- Documentele apar grupate pe domenii; câmpul de căutare le filtrează
- Pe rândul unui domeniu ai selectorul Tot modulul…, care aplică aceeași rază tuturor documentelor din grup
- Pe rândul fiecărui document alegi separat raza pentru Citire, Scriere și Ștergere; valoarea Implicit înseamnă „fără regulă pentru acest document"
- Resetează tot la Implicit curăță matricea, Salvează tot o aplică
Când schimbi ținta din selectorul Se aplică, matricea nu pornește goală: celulele se re-populează din politicile pe care le are deja acea țintă, iar Prioritatea se preia de la ele. Vezi deci ce ai configurat înainte, nu o foaie albă.
Odată create, politicile se editează una câte una, din creionul de pe rândul din listă, și se șterg din coșul de lângă el.
Ce are formularul de editare
Când deschizi o politică din creion, ai șapte controale, toate schimbă rezultatul: Nume politică, Se aplică la (ținta), Modul, Prioritate, cele trei raze — Citire, Scriere, Ștergere — și bifa Activ.
Selectorul Modul e cel care fixează nivelul de specificitate din secțiunea următoare. Îți oferă Toate modulele în capul listei, apoi, pentru fiecare domeniu, o intrare ✦ Tot modulul urmată de documentele lui. Alegi deci direct unul dintre cele trei niveluri: un document, un modul întreg sau tot.
Cum se rezolvă raza efectivă
Când sistemul are de stabilit raza unui utilizator pe un document, procedează în ordine:
- Alege nivelul cel mai specific care are cel puțin o politică aplicabilă: document → modul → toate modulele. Dacă documentul are o politică, nivelurile de deasupra nu se mai consultă.
- În interiorul nivelului, câștigă raza cea mai largă. Două politici aplicabile, una cu Proprii și una cu Toate → rezultă Toate.
- Rezultatul nu coboară niciodată sub pragul rolului.
Pragul rolului
| Rol | Raza minimă garantată |
|---|---|
| Proprietar | Toate |
| Manager | Subdiviziune |
| Celelalte roluri | Proprii |
Nu poți restrânge un Proprietar prin politici — el rămâne pe Toate. Și nu poți cobora un Manager sub Subdiviziune. Politicile sunt utile ca să lărgești raza cuiva peste pragul rolului lui, sau ca să o lărgești doar pe anumite documente.
Fără nicio politică
Dacă nu ai configurat nimic, fiecare utilizator rămâne exact pe pragul rolului său: Proprietarul pe Toate, Managerul pe Subdiviziune, restul pe Proprii.
Ce se poate schimba ulterior
| Element | Se poate modifica? | Condiții |
|---|---|---|
| Numele politicii | Da | Fără impact funcțional |
| Ținta (Se aplică la) | Da | Din fereastra de editare |
| Modulul / documentul | Da | Schimbă nivelul la care se aplică politica |
| Razele (Citire / Scriere / Ștergere) | Da | Se aplică imediat |
| Prioritatea | Da | Ordonează politicile în listă |
| Dezactivarea unei politici | Da | Debifezi Activ — politica rămâne salvată, dar nu mai contează |
| Ștergerea unei politici | Da | Utilizatorii vizați revin la pragul rolului lor |
Depanare
| Problemă | Cauza | Soluție |
|---|---|---|
| În loc de listă primesc un mesaj de acces refuzat | Nu ai permisiunea Administrare pe Conturi implicite & șabloane | Cere-i unui Proprietar să ți-o acorde |
| Am creat o politică restrictivă și nu are efect | Raza nu poate coborî sub pragul rolului | Verifică rolul utilizatorului — un Proprietar rămâne pe Toate |
| Două politici se bat cap în cap | În același nivel câștigă raza cea mai largă | Șterge sau dezactiveaz-o pe cea largă, ori mută-le pe niveluri diferite |
| Politica pe modul nu se mai aplică | Există o politică pe un document din acel modul, iar ea are întâietate | Editează politica de pe document sau șterge-o |
| Nu găsesc rolul Casier sau Angajat în listă | Ținta acceptă doar Toți utilizatorii, Proprietar, Manager și Contabil | Folosește Toți utilizatorii și bazează-te pe pragul rolului pentru restul |
Întrebări frecvente
Politicile afectează Proprietarul?
Nu. Proprietarul are garantată raza Toate pe orice document. Așa te asiguri că cel puțin un utilizator poate lucra oricând cu toate înregistrările.
Ce înseamnă exact „Proprii"?
Înregistrările create de utilizatorul respectiv. Autorul este reținut pe fiecare document la creare.
Pot crea politici pe conturi, parteneri sau proiecte?
Nu. Politica se leagă de o țintă (toți utilizatorii sau un rol) și de un nivel (un document, un modul sau toate). Nu există criterii pe cont, partener sau proiect.
Pot atribui o politică unui singur utilizator?
Din ecran, ținta se alege dintre Toți utilizatorii și cele trei roluri. Nu ai selector de utilizator individual.
Câte politici pot crea?
Nu există o limită. Practic însă, matricea pe rol acoperă majoritatea cazurilor și e mult mai ușor de întreținut decât zeci de politici separate.
Ce se întâmplă dacă șterg o politică?
Utilizatorii vizați revin la pragul rolului lor — Toate pentru Proprietar, Subdiviziune pentru Manager, Proprii pentru restul.
La ce folosește câmpul Prioritate?
Ordonează politicile în listă și în matrice, ca să-ți fie ușor să le citești. Raza efectivă se stabilește după nivelul de specificitate și după regula razei celei mai largi, nu după prioritate.
Bannerul albastru din capul ecranului spune altceva — „prioritate mai mică = precedență mai mare, prima politică potrivită câștigă". Nu e așa: platforma nu citește deloc prioritatea când decide. Textul din ecran e greșit, nu ghidul.
Politicile afectează jurnalul de audit?
Nu. Jurnalul de audit își are propria poartă de acces, independentă de politici.
Pagini conexe
- Jurnal de audit — urma acțiunilor efectuate în sistem
- Contul organizației — utilizatori, roluri și invitații