Политики доступа
Что такое политики доступа
В компании с несколькими пользователями не все должны иметь дело с одними и теми же записями. Политики доступа — это слой, который говорит для каждой роли и каждого типа документа, насколько широко пользователю разрешено читать, писать и удалять: только свои записи, записи своего подразделения или все.
Где найти: Боковое меню → Настройки → вкладка Политики доступа
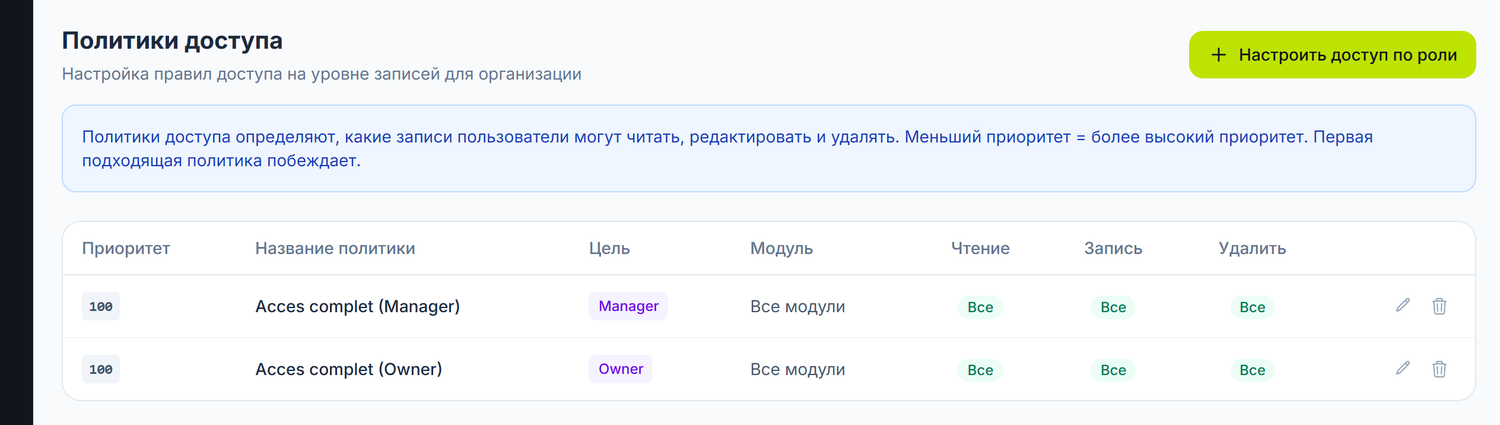
Каждая строка — это политика: приоритет, название, роль, на которую она нацелена, модуль и три области — Чтение, Запись, Удаление. Две политики на снимке — те, с которых стартует любая новая фирма: Владелец и Менеджер видят всё.
Экран требует разрешение Администрирование на Счета по умолчанию и шаблоны. Без него вместо списка вы получите сообщение, которое отправит вас просить права у Владельца. Тогда исчезает и кнопка Настроить доступ по роли вверху экрана, так что нажимать нечего.
Три слоя контроля
Не путайте политики с двумя другими механизмами:
| Слой | Что решает | Где настраивается |
|---|---|---|
| Модули по договору | Существует ли функциональность для вашей компании | Договор / подписка |
| Разрешения | Может ли пользователь открыть экран и какой у него уровень на нём (Чтение / Запись / Удаление / Администрирование) | Роль пользователя и права, выданные индивидуально |
| Политики доступа | Насколько широка область действия внутри экрана: свои / подразделение / все | Этот экран |
Политики не заменяют разрешения. Если у пользователя нет права открыть экран, никакая политика его не откроет.
Анатомия политики
Каждая строка списка — это политика, со столбцами:
| Столбец | Что содержит |
|---|---|
| Приоритет | Число от 1 до 999 |
| Название политики | Название, которое дали вы; неактивные политики несут метку Неактивен |
| Цель | На кого нацелена |
| Модуль | Документ, целый модуль или все модули |
| Чтение / Запись / Удаление | Разрешённая область: Свои, Подразделение или Все |
Столбец Цель показывает непереведённое значение: All Users, Owner, Manager или
Accountant. В форме редактирования тот же выбор называется Применяется к и написан по-русски —
Все пользователи, Роль: Владелец, Роль: Менеджер, Роль: Бухгалтер. Когда ищете роль в списке,
ищите её по-английски.
Три области
| Область | Что охватывает |
|---|---|
| Свои | Только записи, созданные этим пользователем |
| Подразделение | Записи подразделения, к которому он относится |
| Все | Все записи организации |
Как создать политику
Политики не создаются по одной: на экране одна кнопка, Настроить доступ по роли, которая открывает матрицу. Из неё выходят все политики сразу.
Кнопка Настроить доступ по роли открывает матрицу:

1 роль, к которой применяется · 2 поиск документа · 3 возвращает всё на «По умолчанию»
Каждая строка — документ, каждый столбец — одна из трёх областей. По умолчанию значит «нет правила для этого документа» — тогда действует порог роли. Селектор на строке домена, тот, что с Весь модуль, ставит одну и ту же область сразу на все документы группы.
- Выбираете Применяется к (цель) и Приоритет
- Документы показаны сгруппированными по доменам; поле поиска их фильтрует
- На строке домена есть селектор Весь модуль…, который применяет одну область ко всем документам группы
- На строке каждого документа вы выбираете область отдельно для Чтения, Записи и Удаления; значение По умолчанию значит «нет правила для этого документа»
- Сбросить всё на «По умолчанию» очищает матрицу, Сохранить всё её применяет
Когда вы меняете цель в селекторе Применяется к, матрица не стартует пустой: ячейки перезаполняются из политик, которые у этой цели уже есть, а Приоритет берётся оттуда же. То есть вы видите то, что настроили раньше, а не чистый лист.
Созданные политики редактируются по одной, карандашом на строке списка, и удаляются корзиной рядом с ним.
Что есть в форме редактирования
Когда вы открываете политику карандашом, у вас семь элементов управления, и все меняют результат: Название политики, Применяется к (цель), Модуль, Приоритет, три области — Чтение, Запись, Удаление — и галочка Активен.
Селектор Модуль — тот, что задаёт уровень конкретности из следующего раздела. Он предлагает Все модули в начале списка, а затем, для каждого домена, пункт ✦ Весь модуль, за которым идут его документы. То есть вы прямо выбираете один из трёх уровней: документ, целый модуль или всё.
Как определяется фактическая область
Когда системе нужно установить область пользователя на документе, она идёт по порядку:
- Берёт самый конкретный уровень, у которого есть хотя бы одна применимая политика: документ → модуль → все модули. Если у документа есть политика, уровни выше уже не смотрятся.
- Внутри уровня побеждает самая широкая область. Две применимые политики, одна со Свои, другая со Все → получается Все.
- Результат никогда не опускается ниже порога роли.
Порог роли
| Роль | Гарантированная минимальная область |
|---|---|
| Владелец | Все |
| Менеджер | Подразделение |
| Остальные роли | Свои |
Вы не можете ограничить Владельца политиками — он остаётся на Все. И не можете опустить Менеджера ниже Подразделение. Политики полезны, чтобы расширить чью-то область выше порога его роли или расширить её только на определённых документах.
Когда нет ни одной политики
Если вы ничего не настроили, каждый пользователь остаётся ровно на пороге своей роли: Владелец на Все, Менеджер на Подразделение, остальные на Свои.
Что можно изменить позже
| Элемент | Можно изменить? | Условия |
|---|---|---|
| Название политики | Да | Без функциональных последствий |
| Цель (Применяется к) | Да | Из окна редактирования |
| Модуль / документ | Да | Меняет уровень, на котором действует политика |
| Области (Чтение / Запись / Удаление) | Да | Применяются сразу |
| Приоритет | Да | Упорядочивает политики в списке |
| Отключение политики | Да | Снимаете галочку Активен — политика остаётся сохранённой, но больше не считается |
| Удаление политики | Да | Затронутые пользователи возвращаются на порог своей роли |
Что может пойти не так
| Проблема | Причина | Решение |
|---|---|---|
| Вместо списка приходит сообщение об отказе в доступе | У вас нет разрешения Администрирование на Счета по умолчанию и шаблоны | Попросите Владельца его выдать |
| Создал ограничивающую политику, а эффекта нет | Область не может опуститься ниже порога роли | Проверьте роль пользователя — Владелец остаётся на Все |
| Две политики противоречат друг другу | Внутри одного уровня побеждает самая широкая область | Удалите или отключите широкую либо разведите их по разным уровням |
| Политика на модуль перестала применяться | Есть политика на документ из этого модуля, и у неё приоритет | Отредактируйте политику на документе или удалите её |
| Не нахожу роль Кассир или Сотрудник в списке | Цель принимает только Все пользователи, Владелец, Менеджер и Бухгалтер | Используйте Все пользователи, а для остального опирайтесь на порог роли |
Частые вопросы
Влияют ли политики на Владельца?
Нет. Владельцу гарантирована область Все на любом документе. Так вы уверены, что хотя бы один пользователь всегда может работать со всеми записями.
Что именно значит «Свои»?
Записи, созданные этим пользователем. Автор запоминается на каждом документе при создании.
Можно ли создавать политики по счетам, партнёрам или проектам?
Нет. Политика привязана к цели (все пользователи или роль) и к уровню (документ, модуль или всё). Критериев по счёту, партнёру или проекту не существует.
Можно ли назначить политику одному пользователю?
С экрана цель выбирается из Все пользователи и трёх ролей. Селектора отдельного пользователя нет.
Сколько политик можно создать?
Ограничения нет. На практике же матрица по роли покрывает большинство случаев и поддерживать её гораздо легче, чем десятки отдельных политик.
Что произойдёт, если я удалю политику?
Затронутые пользователи вернутся на порог своей роли — Все для Владельца, Подразделение для Менеджера, Свои для остальных.
Зачем нужно поле «Приоритет»?
Оно упорядочивает политики в списке и в матрице, чтобы их было удобно читать. Фактическая область определяется уровнем конкретности и правилом самой широкой области, а не приоритетом.
Синий баннер вверху экрана говорит иное — «меньший приоритет = выше преимущество, побеждает первая подходящая политика». Это не так: платформа вообще не читает приоритет, когда решает. Неверен текст на экране, а не руководство.
Влияют ли политики на журнал аудита?
Нет. У журнала аудита своя дверь доступа, независимая от политик.
Смежные страницы
- Журнал аудита — след действий, выполненных в системе
- Учётная запись организации — пользователи, роли и приглашения